
簡訊轉寄 App 安全嗎?它能看到什麼
作者:Fwrd · · 更新於
iPhone 上的簡訊轉寄 App 安不安全,取決於你的簡訊經過哪些地方,而且它能看到的比多數人以為的少。iOS 不允許任何 App 讀取你的訊息,所以轉寄 App 只會收到你設定的「捷徑」「訊息」自動化操作交給它的簡訊,再把它們傳出去,有時會經過開發者自己的伺服器。Fwrd 沒有帳號,中間也沒有 Fwrd 伺服器:簡訊在你的 iPhone 上處理,然後送到你選的服務。
你需要: 你正在考慮的轉寄 App 的 App Store 頁面和隱私權政策。
簡訊轉寄 App 在 iPhone 上能看到什麼?
只有你的自動化操作交給它的簡訊。Apple 會把每個第三方 App 都放進沙盒,平台安全性指南說,這樣的設計是為了防止 App 蒐集其他 App 儲存的資訊;App 只能透過 iOS 提供的服務,才碰得到自己資料以外的東西。
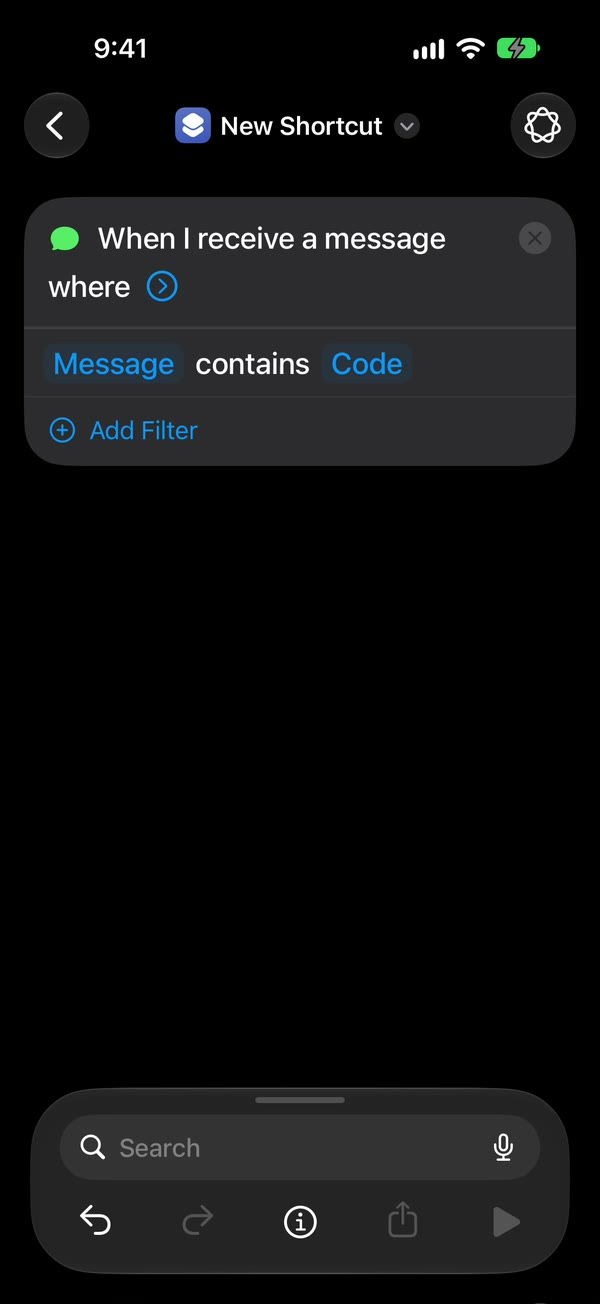
對簡訊來說,那項服務就是「捷徑」的「訊息」自動化操作。Apple 的訊息觸發器會在收到你加入的寄件人傳來的簡訊,或含有你加入的詞組的簡訊時執行,自動化操作再把那則簡訊交給轉寄 App 的動作。所以:
- 沒有歷史記錄。 轉寄 App 看不到你設定之前就抵達的簡訊,也看不到不符合你規則的簡訊。
- 只有你傳給它時才有寄件人。 只有在你開啟 Fwrd「設定」中的「附上寄件人」,並在 Fwrd 的動作上選擇「寄件人」時,Fwrd 才會得知簡訊是誰傳的。它會傳送那一行,而且從不儲存。
- 沒有聯絡人。 Fwrd 不會要求存取你的「聯絡人」或你的訊息記錄。
簡訊轉寄 App 會把你的簡訊送經它們自己的伺服器嗎?
有些會,針對某些轉寄目標,依開發者自己的說法。簡訊經過的每一台伺服器,不論多短暫,都是它多存在的一個地方。以下是各開發者在自己的網站、App Store 頁面或隱私權政策上的說法,2026 年 10 月 15 日查閱。這些都是各開發者自己的話。
| App | 開發者對其伺服器的說法 |
|---|---|
| Fwrd | 沒有 Fwrd 伺服器接收你的簡訊;簡訊從你的 iPhone 送到你選擇的服務(隱私權政策) |
| Forward SMS: SMS Forwarder | 電子郵件透過它自己的服務,Telegram 的簡訊「僅為送達才經過我們的伺服器,隨後即被刪除」;你自己的 SMTP 或 Gmail 則直接傳送 |
| Alexey Sakharov 的 SMS Forwarder | 電子郵件和 Telegram「需要我們的伺服器作為中介」 |
| autoforward | 電子郵件「在我們的伺服器上暫時處理」;它的頁面說明,用你自己的 SMTP 伺服器時,簡訊會留在 iPhone 上 |
| PhoneLeash | 它的捷徑會把「你的訊息文字和寄件人資訊」傳到它的伺服器,再由伺服器用電子郵件寄給你 |
| Re:Text | 它的伺服器上不儲存訊息內容;Telegram 使用「我們的機器人」,「不需要 BotFather,也不需要權杖」 |
Forward SMS 和 Sakharov 的 SMS Forwarder 都在 App Store 頁面上說,轉寄是在裝置上進行的;電子郵件和 Telegram 的例外情況寫在它們的網站上。完整比較介紹了各個轉寄目標,以及它們各自的轉寄方式。
轉寄驗證碼安全嗎?
它會讓驗證碼變得比較不安全,所以請盡量少轉寄,並且只轉寄到只有對的人才看得到的地方。原本只存在一支手機上的驗證碼,現在也會出現在收件匣或聊天裡,任何能打開那裡的人都能使用它,而該服務會依自己的規則保留一份副本。
- 選一個私人的轉寄目標, 例如只有你的 Telegram 聊天,或一個小型私人 Slack 頻道。有人離開時就把他移除。
- Webhook URL和機器人權杖要保密。 任何拿到的人都能貼文到你的頻道,而擁有 Telegram 機器人權杖的人就能控制那個機器人。
- 只轉寄驗證碼。 在自動化操作中使用像 code 這樣的字詞,或為轉寄目標設定 Fwrd 的驗證碼篩選條件。
- 千萬不要因為別人要求而設定。 陌生人要你轉寄驗證碼,就是在詐騙。
完整設定請見驗證碼頁面。
安裝簡訊轉寄 App 之前,如何檢查它?
找出每個轉寄目標是從哪裡傳送的。 在開發者的隱私權政策中搜尋「server」。頁面上寫「on-device」的 App,仍可能在政策中列出例外。
閱讀 App 隱私權標籤,並了解它的限制。 Apple 只有在開發者能存取資料的時間,超過即時處理請求所需的時間時,才把資料算作「已收集」。這就是為什麼 Forward SMS 和 autoforward 都能顯示「Data Not Collected」,同時又說電子郵件會經過它們的伺服器。Fwrd 的標籤列出購買記錄,以及從 1.3.1 版起的設定進度。兩者都未連結到你,也不包含你的訊息內容。
看它用的是誰的 Telegram 機器人或郵件伺服器。 由開發者經營的機器人或郵件伺服器,就是路徑上多出的一方。
閱讀你自己的自動化操作。 它的「寄件人」或「訊息包含」規則,決定了這個 App 會收到哪些簡訊。自動化操作指南展示了每一項設定。
知道怎麼把它關掉。 在「捷徑」中關閉自動化操作、刪除這個 App 的轉寄目標,並清除它的記錄。
如果重視隱私,為什麼選 Fwrd?
因為你的 iPhone 和你選的地方之間,沒有任何 Fwrd 伺服器。Fwrd 是我們做的,所以以下是我們的理由,出自它的隱私權政策:
- 不論哪個轉寄目標,路徑上都沒有伺服器。 Fwrd 直接從 iPhone 傳送到 Slack、Discord、Telegram、Microsoft Teams 和 Webhook,而電子郵件、簡訊和 WhatsApp 則由 Apple 或 WhatsApp 自己的動作傳送。上表中有四個 App 說,部分簡訊會經過它們的伺服器。
- 不需要帳號。 你不必登入,Fwrd 也不保存你的任何客戶身分。
- 使用你自己的 Telegram 機器人, 所以聊天裡沒有任何開發者的機器人。
- 只傳你選的內容。 每個轉寄目標收到的是訊息文字,以及(在你開啟「附上寄件人」並在 Fwrd 的動作上選擇「寄件人」時)寄件人。
- 記錄只留在 iPhone 上: 最多 500 則轉寄和 30 天,你可以清除。通知會寫出轉寄目標的名稱,而不是你的簡訊,而負責檢查 Fwrd Pro 的 RevenueCat,拿不到任何訊息資料。
如果你想轉寄簡訊,而且中間沒有任何開發者的伺服器,Fwrd 就是適合你的選擇。
需要知道的限制
- 簡訊一旦抵達,轉寄目標就會保存它。 Slack、你的電子郵件供應商或 Telegram,會依自己的隱私權政策和保留規則保存它的副本,Fwrd 無法存取或刪除。
- 轉寄無法讓驗證碼變得可以安全分享。 轉寄出去的驗證碼,隱私程度只取決於它落腳的地方。
- 任何拿到你已解鎖 iPhone 的人,都可以加入自動化操作。查看有沒有被轉寄你沒設定過的簡訊。
關於簡訊轉寄 App 安全性的常見問題
簡訊轉寄 App 能讀取我所有的簡訊嗎?
不能。iOS 讓 App 進不了「訊息」,所以轉寄 App 只會收到你的「捷徑」自動化操作交給它的新簡訊。它看不到你的訊息記錄,也看不到不符合你規則的簡訊。
Fwrd 會儲存我的簡訊嗎?
只存在你的 iPhone 上。Fwrd 會保留最近轉寄的記錄(含簡訊內容)最多 30 天,你可以在 App 裡清除。沒有 Fwrd 伺服器接收你的簡訊;你轉寄到的服務,會保留它們自己的副本。
把簡訊轉寄到 Telegram 安全嗎?
這取決於是誰的機器人在傳送。用 Fwrd 時,你是用 BotFather 建立自己的機器人,所以權杖是你的,Fwrd 會把它保存在 iPhone 的鑰匙圈。請保密這個權杖:任何拿到它的人都能控制那個機器人。
有人能利用轉寄 App 讀取我的簡訊嗎?
單靠轉寄 App 不行:它的自動化操作必須在你已解鎖的 iPhone 上設定,而 Fwrd 沒有帳號或登入。不過,任何在其他裝置登入你Apple 帳號的人,可能會透過 iCloud 雲端「訊息」看到你的訊息。請在「捷徑」中找找不是你建立的訊息自動化操作,並把它們關閉。
轉寄簡訊,中間沒有 Fwrd 伺服器
Fwrd 不需要帳號,會把每則符合條件的簡訊從你的 iPhone 直接傳送到你選的服務。每月有 15 則免費轉寄。
每月 15 則免費轉寄。Fwrd Pro 移除轉寄和篩選條件的上限,並新增「永不轉寄」清單,每月 $4.99 或每年 $29.99,年度方案為符合資格的客戶提供 7 天免費試用。
iPhone · iOS 26 或以上版本